🔴 هک گسترده با هوش مصنوعی؛ تا ۱۰۰ سازمان هدف قرار گرفتند
یک گزارش تازه از فوربز از حمله سایبری گستردهای خبر میدهد که در آن یک هکر چینیزبان از عاملهای هوش مصنوعی برای خودکارسازی حملات علیه تا ۱۰۰ سازمان استفاده کرده است.
💳 در این عملیات، اطلاعات بیش از ۶۰۰ هزار کارت اعتباری به دست آمده و دستکم ۳۰ وبسایت مورد دسترسی قرار گرفتهاند.
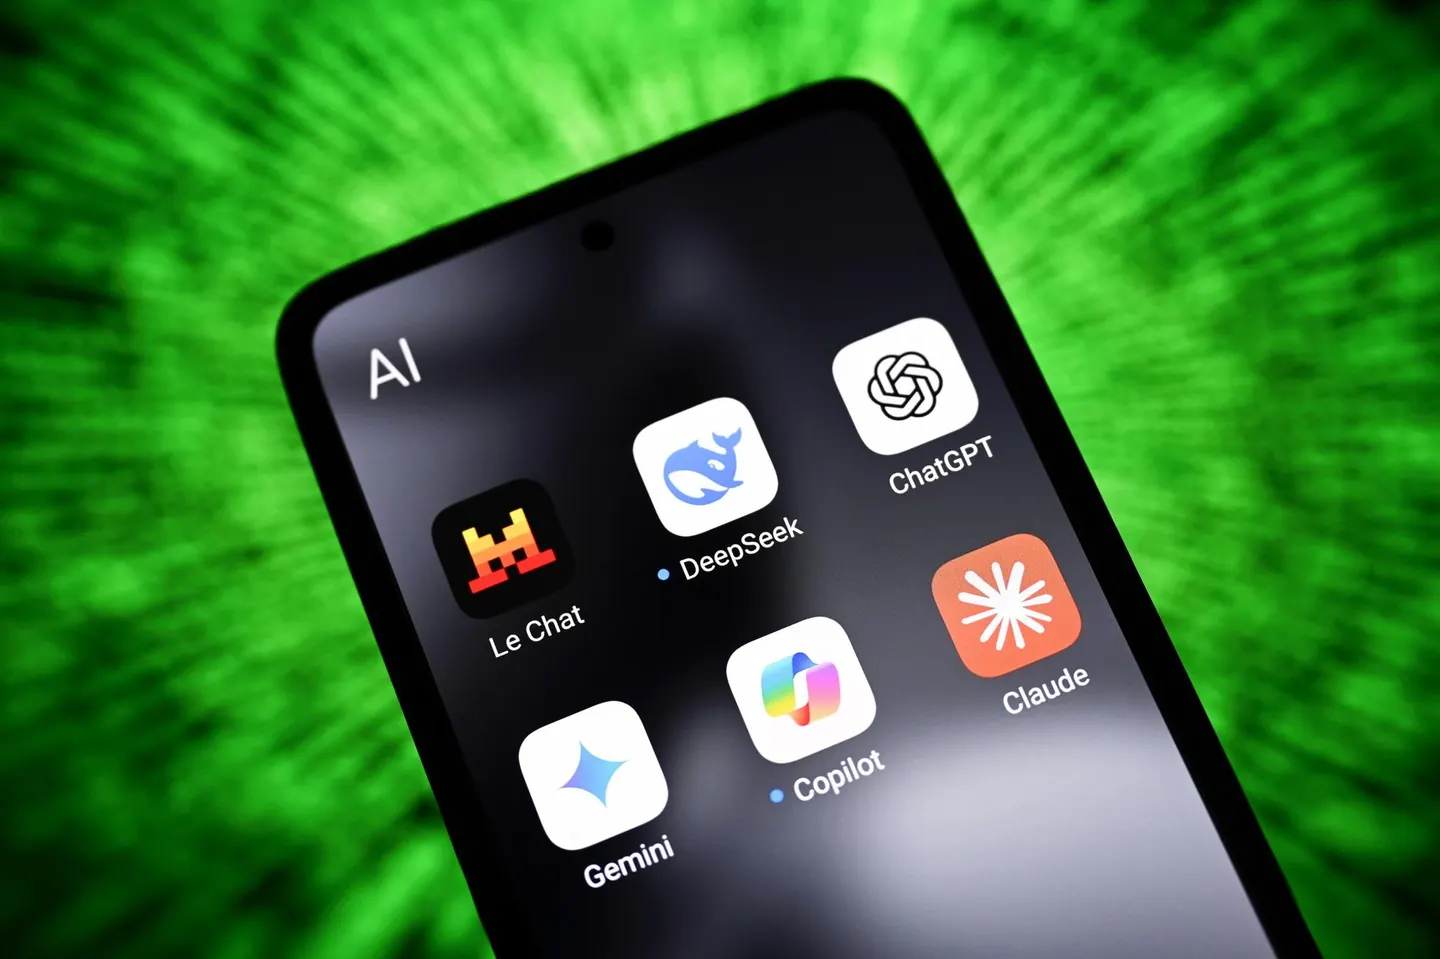
🤖 نکته مهم این حمله، نقش عاملهای هوش مصنوعی در خودکارسازی بخش قابلتوجهی از عملیات است. بر اساس گزارش، مهاجم از چند مدل هوش مصنوعی استفاده کرده و کل عملیات با هزینهای حدود ۸ هزار دلار انجام شده است.
🔐 این رویداد نشان میدهد که استفاده مجرمان سایبری از هوش مصنوعی میتواند سرعت، مقیاس و میزان خودکارسازی حملات را افزایش دهد؛ در حالی که هویت مهاجم همچنان مشخص نشده و حملات ظاهراً ادامه دارند.
شبکه اطلاعرسانی روابطعمومی ایران (شارا) – استفاده مجرمان سایبری از عاملهای هوش مصنوعی برای خودکارسازی حملات، وارد مرحله تازهای شده است. یک گزارش جدید از حملهای گسترده خبر میدهد که در جریان آن یک هکر چینیزبان طی تنها چند روز، تا ۱۰۰ سازمان را هدف قرار داده و اطلاعات بیش از ۶۰۰ هزار کارت اعتباری به دست آمده است.
بر اساس این گزارش، مهاجم در نخستین روزهای سپتامبر و طی حدود پنج روز، از عاملهای هوش مصنوعی برای اجرای حملات سایبری علیه سازمانهای متعدد استفاده کرده است. در این عملیات از چند مدل هوش مصنوعی، از جمله مدلهای چینی و نسخهای قدیمیتر از یکی از مدلهای شرکت آنتروپیک، برای خودکارسازی حملات استفاده شده است.
هزینه اجرای این عملیات حدود ۸ هزار دلار اعلام شده است؛ موضوعی که توجه پژوهشگران امنیت سایبری را به کاهش هزینه و افزایش مقیاس حملات مبتنی بر هوش مصنوعی جلب کرده است.
ایال سلا، پژوهشگر امنیت سایبری و مدیر اطلاعات تهدید در شرکت گمبیت سکیوریتی که این حمله را کشف کرده، آن را یکی از شدیدترین موارد سوءاستفاده از هوش مصنوعی برای بهرهبرداری توصیف کرده است.
به گفته سلا، در این عملیات یک انسان همچنان نقش هدایتکننده را داشته، اما مدلهای هوش مصنوعی تقریباً بهطور کامل خودکار عمل کردهاند. او معتقد است توانایی این مدلها اکنون به سطحی رسیده است که میتوانند حملات سایبری پیچیده را با سرعت بالا و نیاز به آمادگی بسیار اندک انجام دهند.
با وجود هدف قرار گرفتن تا ۱۰۰ سازمان، تعداد دقیق نفوذهای موفق مشخص نیست. با این حال، پژوهش شرکت گمبیت نشان میدهد که مهاجم در فاصله ۱۰ تا ۱۵ سپتامبر به دستکم ۳۰ وبسایت دسترسی پیدا کرده است.
کشف این حمله نیز زمانی امکانپذیر شد که زیرساخت مورد استفاده مهاجم بهطور تصادفی در فضای وب قابل دسترسی باقی مانده بود. همین اشتباه باعث شد بخشی از اطلاعات سرقتشده، ابزارهای هوش مصنوعی و دستورهایی که مهاجم برای هدایت این سامانهها استفاده کرده بود، در معرض مشاهده قرار گیرد.
به گفته سلا، اطلاعات بهدستآمده نشان میدهد که مهاجم از یک سامانه نسبتاً ارزان و ساده برای اجرای حملات در مقیاس گسترده استفاده کرده است؛ روشی که نیازمند تلاش انسانی محدودی بوده است.
هویت مجرم سایبری پشت این حمله هنوز شناسایی نشده است. همچنین بر اساس گزارش، حملات ظاهراً همچنان ادامه دارند.
این رویداد نشان میدهد که هوش مصنوعی در کنار کاربردهای مشروع خود، میتواند ظرفیت تازهای برای خودکارسازی فعالیتهای مجرمانه نیز ایجاد کند. افزایش سرعت عملیات، کاهش نیاز به دخالت انسانی و امکان اجرای حملات در مقیاس بزرگ، از جمله موضوعاتی است که اکنون در کانون توجه پژوهشگران امنیت سایبری قرار گرفته است.
منبع اصلی: فوربز
نویسنده: تامس بروستر
تاریخ انتشار: ۲۲ سپتامبر ۲۰۲۶
منبع فارسی: شبکه اطلاعرسانی روابطعمومی ایران (شارا)