🚨 بحران ۴۸ ساعته در زیرساختهای وب: روایت یک مدیر فناوری از رخنه امنیتی پیاچپی
بیش از ۷۰ درصد از تارنماهای جهان بر پایه زبان برنامهنویسی پیاچپی اداره میشوند. بروز یک رخنه امنیتی ناگهانی، مدیران ارشد فناوری را در سراسر جهان وارد یک مبارزه شبانهروزی برای ایمنسازی سیستمها و بهینهسازی سامانههای قدیمی کرد.
با وجود پشتیبانی جامعه متنباز و مهار اولیه بحران، ظهور ابزارهای مبتنی بر هوش مصنوعی ابعاد تازهای به کشف و افشای رخنههای سایبری بخشیده است. بررسی این تجربه نشان میدهد که تداوم امنیت زیرساختها نیازمند هوشیاری مداوم، بهروزرسانی زیرساختها و آمادهباش در برابر تهدیدات جدید است.
-
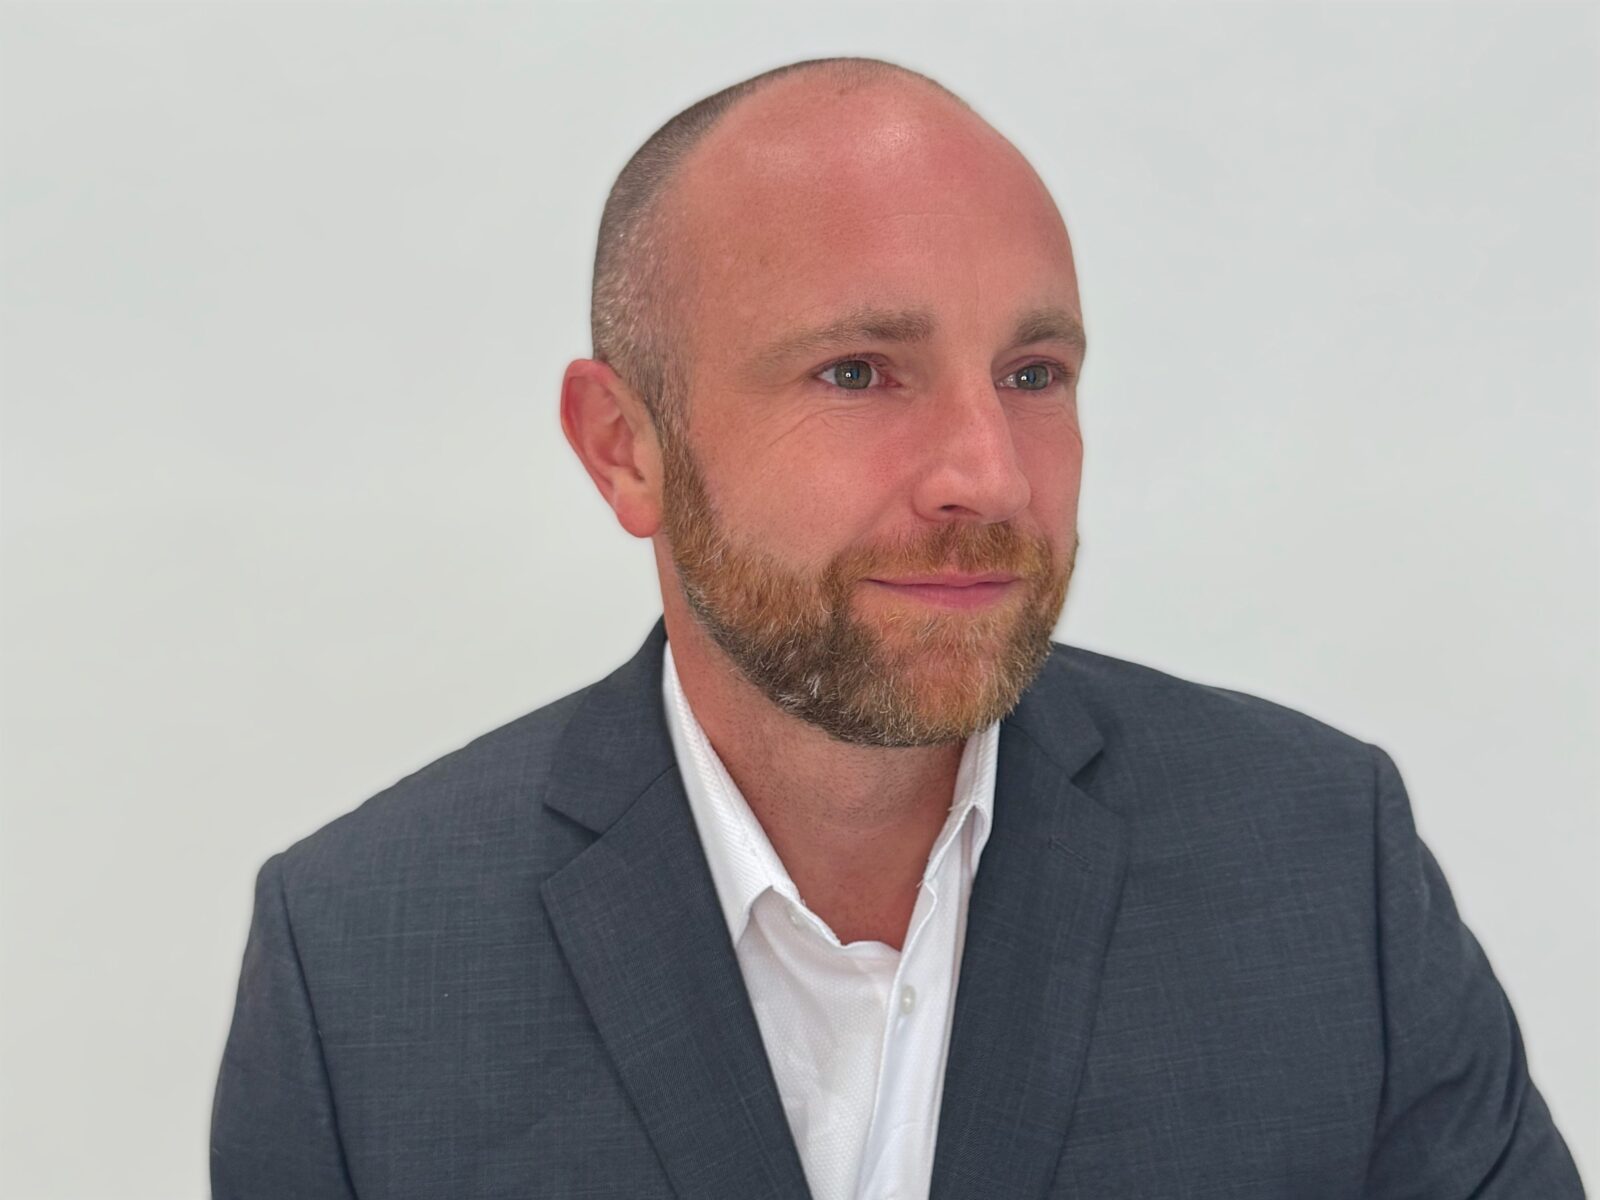
نویسنده / سمت: نیک وودهاد (مؤسس شرکت هوش مصنوعی جیپیتری و مدیر ارشد فناوری در شرکتهای روتکو و کامپوباکس) / تنظیم از تیم پارادیس
-
تاریخ انتشار: ۲۳ اکتبر ۲۰۲۶
-
منبع اصلی: بیزینس اینسایدر (Business Insider)
-
منبع فارسی: شبکه اطلاعرسانی روابطعمومی ایران (شارا)
روایت یک مدیر ارشد فناوری از ۴۸ ساعت بیداری متوالی در پی بحران امنیتی پیاچپی؛ چرا مهرماه کابوس دنیای فناوری شد؟
رخ دادن چنین اتفاقاتی همواره یک کابوس واقعی است. از سهشنبه شب تا کنون نتوانستهام بخوابم و ساعات کاریام در حال نزدیک شدن به ۴۸ ساعت متوالی است. من مدیر ارشد فناوری هستم، اما در عین حال یک آژانس ارائهدهنده خدمات به مشتریان متعدد را اداره میکنم و شرکت و محصول اختصاصی خودم را نیز دارم. از این رو، ایجاد تعادل در زمانبندی برای بهروزرسانی همهجانبه سیستمها فوقالعاده طاقتفرسا بوده است.
حدود ۷۰ درصد از شبکه اینترنت بر پایه زبان برنامهنویسی «پیاچپی» اداره میشود. از آنجا که حضور فعالی در انجمنهای تخصصی این زبان برنامهنویسی دارم، عصر سهشنبه هشدار اولیه درباره این آسیبپذیری امنیتی و اقدام فوری تیم توسعه برای رفع آن را دریافت کردم؛ موضوعی که فرصت پیشدستی و آمادگی اولیه را به من داد.
با توجه به همکاری با تیمهای برونمرزی، توانستم بلافاصله همراه با آنها دست به کار شوم. مسئله فقط اعمال وصلههای امنیتی نیست، بلکه باید مطمئن میشدیم که هیچیک از بخشها پیشتر مورد سوءاستفاده قرار نگرفته باشند. اگرچه زیرساختهای ما برای وصلهپذیری سریع آماده بود، اما کماکان به حجم زیادی از مداخلات دستی نیاز داشت. میدانستم به محض ورود به دفتر کار در روز چهارشنبه، باید تیمهای عملیاتی را وارد فاز اجرایی کنم؛ تیمهایی که از قبل منتظر انتشار وصلههای رسمی بودند.
همراهی داوطلبانه برای مهار بحران
یکی از بزرگترین چالشها، بهویژه در بخش سامانههای مشتریان، وجود سیستمهای قدیمی (لگاسی) بود که از نسخههای قدیمیتر و پشتیبانینشده پیاچپی استفاده میکردند و هیچ وصله رسمی برای آنها ارائه نمیشد. برای این موارد، مجبور شدیم طرحهای جایگزین اجرا کنیم؛ از جمله از دسترس خارج کردن موقت تارنماها یا انتقال آنها به پشت شبکههای اختصاصی مجازی.
در نهایت، به دلیل ماهیت اشتراکی جامعه متنباز، این وصلههای امنیتی توسط اعضای انجمن برای نسخههای قدیمیتر نیز بازنویسی و پیادهسازی شد. اکنون در حال بازگشت به آن سیستمهای قدیمی هستیم تا فرایند ایمنسازی را تکمیل کنیم. این یکی از نقاط قوت ارزشمند این زبان برنامهنویسی است؛ جامعهای گسترده از متخصصان که همگی آمادهاند آستینها را بالا بزنند و به یاری یکدیگر بشتابند.
ماه کابوسوار فناوری
با وجود آنکه طی ۱۰ سال گذشته در سطوح مدیریتی فعالیت کردهام، هرگز ارتباط مستقیم خود را با کدنویسی و زیرساختهای فنی قطع نکردهام. به همین دلیل، در کنار تیمهای توسعه و زیرساخت بهصورت عملیاتی حضور داشتم تا از رفع کامل مشکلات اطمینان حاصل کنم. ما در حال بررسی مداوم دفترچههای ثبت رویداد (لاگها) و شناسایی ردپای احتمالی نفوذ بودیم.
اکنون به نقطهای رسیدهایم که احساس امنیت و آرامش نسبی داریم، اما آسیبپذیریهای تازهای در ابزار برنامهنویسی «نود جیاس» شناسایی شده است. از آنجا که برخی از خدمات ما بر پایه این ابزار است، در حال بررسی میزان تأثیرپذیری سیستمهای خود هستیم. به نظر میرسد مهرماه (اکتبر) از منظر فناوری، ماه کابوسهای پیدرپی است.
با پیشرفت روزافزون هوش مصنوعی، افق روشنی برای پایان این بحرانها نمیبینم. در برابر تمام مزایای هوش مصنوعی، پیامدهای منفی متعددی نیز وجود دارد که این اتفاق نمونه بارز آن است. شرکت «اوپنایآی» پیشتر اعلام کرده که آسیبپذیریهای مشابه متعددی را شناسایی کرده که خوشبختانه هنوز افشا نشدهاند. در ماههای آینده، یا شاهد انتشار وصلههای امنیتی خواهیم بود یا این اطلاعات به بیرون درز کرده و موج مشابهی از هراس و بحران را ایجاد خواهد کرد.
نکات کلیدی
-
وابستگی بیش از ۷۰ درصد از تارنماهای جهان به زبان برنامهنویسی پیاچپی، هرگونه رخنه امنیتی در آن را به یک بحران جهانی تبدیل میکند.
-
سامانههای قدیمی (لگاسی) به دلیل عدم دریافت وصلههای رسمی، بیشترین آسیبپذیری را در زمان بروز بحرانهای سایبری دارند.
-
نقش همیاری داوطلبانه و فرهنگ متنباز (اوپن سورس) در توسعه سریع وصلههای امنیتی برای سیستمهای پشتیبانینشده بسیار حیاتی است.
-
پیشرفت هوش مصنوعی در کنار تمام مزایا، سرعت و توان شناسایی رخنههای امنیتی را افزایش داده و احتمال بروز بحرانهای زنجیرهای را بیشتر کرده است.